Амтат кофе
БНАСАУ-ын хакерууд криптовалютын ертөнцөд дахин дуулиан дэгдээсэн нь буюу Binance-ийн халдлага
НИЙТЭЛСЭН:
- 2026-11-03 23:30
АНУ-ын Холбооны мөрдөх товчоо 2026 оны аравдугаар сарын 31-нд гаргасан мэдэгдэлдээ Хойд Солонгосын хакеруудыг Binance криптовалютын биржээс 6 тэрбум ам.доллароос давсан үнэ бүхий виртуал хөрөнгө хулгайлсан хэрэгт холбон мэдээлжээ. FBI уг ажиллагааг TraderTraitor гэж нэрлэсэн байна.
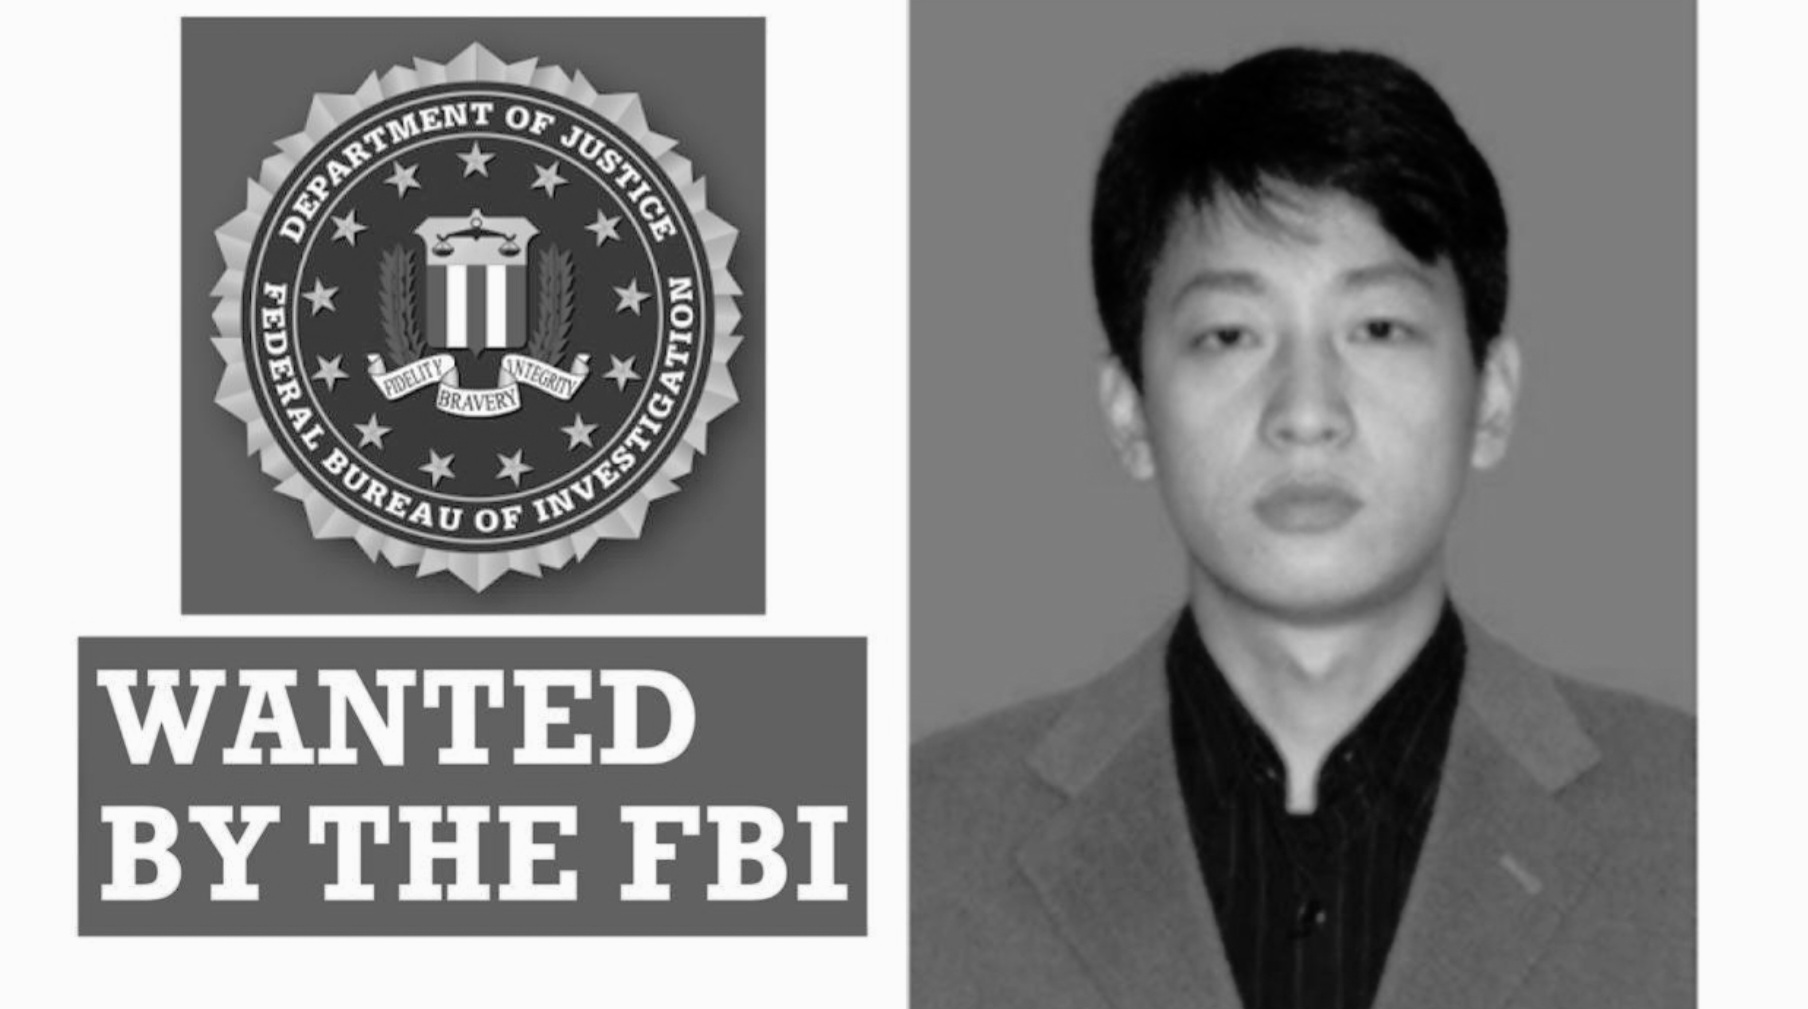
Зураг: Пак Жин Хёк
FBI болон АНУ-ын бусад байгууллагын мэдээлснээр, халдагчид хулгайлсан хөрөнгийнхөө ихэнхийг Ethereum (ETH) криптовалют болгон хөрвүүлж, цааш нь мөнгө угаах замаар гарал үүслийг нь нуухыг оролджээ. Эрх баригчид блокчэйн үйлчилгээ үзүүлэгчид болон криптовалютын платформуудад уг хөрөнгөтэй холбоотой гүйлгээг илрүүлж, зогсооход хамтран ажиллахыг уриалсан байна.
Энэ хэрэг Хойд Солонгостой холбоотой гэж үздэг кибер гэмт хэрэгтнүүдийн анхаарал санхүүгийн технологи, криптовалютын зах зээлд чиглэж байгааг харуулж байгаа юм. Өмнө нь тэдгээр гэмт хэрэгтнүүд банкны шилжүүлэг, компанийн мэдээлэл рүү онилдог байсан бол одоо дэлхийн аль ч улсаас цахим хөрөнгийг онилох боломжтой болжээ.
Гэхдээ Binance-ийн халдлагад дэлхийн хамгийн аюултай хакер гэгддэг Пак Жин Хёк өөрөө оролцсон гэж FBI-ийн мэдэгдэлд батлаагүй юм.
Нэг программист, гурван том кибер халдлага, 1.3 тэрбум ам.долларын хэрэг
Холливудын Sony Pictures компаниас эхлээд Бангладешийн Төв банк, дэлхийн хэдэн зуун мянган компьютерыг ажиллагаагүй болгосон WannaCry вирус хүртэл. АНУ-ын эрх баригчдын мэдээлснээр, эдгээр дуулиант хэргүүдийн мөр Хойд Солонгосын (БНАСАУ) программист Пак Жин Хёк болон төрийн дэмжлэгтэй хакерын бүлэглэл рүү хөтөлдөг.
Компьютерын ард суусан ганц хүн дэлхийн хэмжээний хохирол учруулж чадах уу? Өнөөдөр энэ асуулт уран зөгнөл биш болжээ. Банкны данснаас хэдэн арван сая ам.доллар алга болж, олон улсын компаниудын нууц мэдээлэл дэлгэгдэж, эмнэлгүүдийн компьютер ажиллахаа болиход заавал буу барьсан дээрэмчин, эсвэл тэсрэх бөмбөг хэрэгтэй биш. Заримдаа хэдхэн мөр код, хуурамч цахим шуудан, компьютерын системийн нэг сул тал л хангалттай аж.
Ийм төрлийн кибер халдлагатай холбоотойгоор дэлхий нийтэд танигдсан хүмүүсийн нэг бол Хойд Солонгосын программист Пак Жин Хёк (Park Jin Hyok) юм.
АНУ-ын Холбооны мөрдөх товчоо (FBI) түүнийг эрэн сурвалжилж байгаа бөгөөд түүний нэр 2014 оны Sony Pictures-ийн халдлага, 2016 оны Бангладешийн Төв банкнаас мөнгө хулгайлсан хэрэг, 2017 оны WannaCry вирусын ажиллагаатай холбогдон дурдагддаг. 2021 онд АНУ-ын эрх баригчид түүнийг багтаасан Хойд Солонгосын гурван программистад дэлхийн санхүүгийн байгууллага, компаниудаас 1.3 тэрбум гаруй ам.доллар хулгайлахыг завдсан болон мөнгө нэхсэн гэх өргөн хүрээний хуйвалдаанд оролцсон хэргээр яллах дүгнэлт үйлдсэн.
Гэхдээ Пак Жин Хёкийг эдгээр бүх ажиллагааг ганцаараа зохион байгуулсан гэж ойлгож болохгүй. АНУ-ын мөрдөн шалгах байгууллагууд түүнийг БНАСАУ-ын дэмжлэгтэй хакерын сүлжээний нэг хэсэг гэж үздэг. Түүнд холбогдуулан нийтэд зарласан мэдээлэл нь эрүүгийн хэрэг үүсгэсэн, буруутгасан баримт болохоос шүүхээр гэм буруутай нь эцэслэн тогтоогдсон гэсэн үг биш юм.
Пак Жин Хёк гэж хэн бэ?
Пак Жин Хёк бол Хойд Солонгосын иргэн, компьютерын программист. Тэрээр Хойд Солонгосын төртэй холбоотой Chosun Expo Joint Venture хэмээх байгууллагад арав гаруй жил ажилласан гэж АНУ-ын Хууль зүйн яам мэдээлжээ.
Тус байгууллага Хятад болон Хойд Солонгост үйл ажиллагаа явуулдаг байсан бөгөөд энгийн програм хангамжийн үйлчилгээ үзүүлэхийн зэрэгцээ Хойд Солонгосын төрийн кибер ажиллагаатай холбоотой ажилд оролцсон гэж АНУ-ын мөрдөн шалгах байгууллагууд үздэг юм.
Пак Жин Хёкийг олон нийтэд таниулсан гол зүйл нь түүний хувийн амьдрал, боловсрол, хөрөнгө чинээ биш. Харин түүний нэрийг холбосон кибер халдлагуудын цар хүрээ, тэдгээрийн цаана байж болзошгүй төрийн зохион байгуулалт юм.
FBI түүнийг Хойд Солонгосын төрийн дэмжлэгтэй хакерын бүлэглэлтэй холбоотой гэж тодорхойлдог. Тус бүлэглэлийг кибер аюулгүй байдлын судлаачид Lazarus Group гэж нэрлэдэг бөгөөд APT38 зэрэг өөр нэршил ч хэрэглэгддэг.
Энэ бол ганц хүний нэрээр тодорхойлогдох жижиг бүлэглэл биш. Харин олон төрлийн кибер халдлага, санхүүгийн гэмт хэрэгтэй холбогдон олон улсын анхааралд орсон сүлжээ юм.
Sony Pictures: Холливуудыг донсолгосон халдлага 2014 он
2014 оны арваннэгдүгээр сард Sony Pictures Entertainment компанийн компьютерын системд томоохон халдлага гарлаа.
Хакерууд компанийн дотоод сүлжээнд нэвтэрч, ажилтнуудын мэдээлэл, дотоод цахим шуудан, бизнесийн нууц баримт бичиг болон хараахан дэлгэцнээ гараагүй кинонуудыг хулгайлан олон нийтэд дэлгэсэн юм. Мөн компанийн зарим компьютерын өгөгдлийг устгаж, системийн ажиллагааг ноцтой доголдуулжээ.
Уг халдлага яагаад ийм том дуулиан дэгдээсэн бэ?
Тухайн үед Sony Pictures компани Хойд Солонгосын удирдагч Ким Жөн Уныг хөнөөх тухай зохиомол үйл явдалтай The Interview хэмээх инээдмийн киног гаргахаар бэлтгэж байв. Халдлагын дараа киноны нээлтийг тойрсон маргаан хурцдаж, кино театруудын аюулгүй байдал болон компанийн үйл ажиллагаанд учрах эрсдэлийн асуудал хөндөгдсөн юм.
АНУ-ын эрх баригчид энэ халдлагыг Хойд Солонгостой холбон үзэж, 2018 онд Пак Жин Хёкийг хэрэгт холбогдуулан буруутгасан байна.
Эндээс нэг чухал сургамж харагдана. Кибер халдлага нь зөвхөн мөнгө хулгайлах хэрэгсэл биш. Түүгээр компанийн нэр хүндийг унагах, нууц мэдээллийг дэлгэх, бизнесийн үйл ажиллагааг тасалдуулах, улс төрийн дарамт үзүүлэх боломжтой.
Бангладешийн Төв банк: Цахим системээр дамжуулсан 81 сая ам.долларын дээрэм 2016 он
Хэрэв Sony Pictures-ийн хэрэг мэдээлэл, нэр хүндэд чиглэсэн халдлага байсан бол Бангладешийн Төв банкны хэрэг шууд мөнгө рүү чиглэжээ.
2016 оны хоёрдугаар сард хакерууд банкны компьютерын системд нэвтэрч, олон улсын банк хоорондын төлбөр тооцоонд ашигладаг SWIFT системээр дамжуулан хуурамч шилжүүлгийн хүсэлтүүд илгээсэн байна.
Тэдний зорилго нь Бангладешийн Төв банкны АНУ дахь Холбооны нөөцийн банканд байршуулсан хөрөнгөөс их хэмжээний мөнгө гаргуулах байв.
Халдлагын үеэр нийтдээ ойролцоогоор нэг тэрбум ам.доллар шилжүүлэх оролдлого хийсэн ч ихэнх гүйлгээ саатаж, 81 сая орчим ам.доллар хулгайлагдсан юм.
Энэ хэрэг дэлхийн санхүүгийн салбарт томоохон түгшүүр төрүүлсэн. Учир нь олон улсын төлбөр тооцооны систем найдвартай гэж тооцогддог байсан ч банкны дотоод сүлжээнд нэвтэрсэн этгээдүүд хуурамч гүйлгээг жинхэнэ мэт харагдуулж чаджээ.
АНУ-ын эрх баригчид Пак Жин Хёкийг уг халдлагатай холбоотой хуйвалдаанд оролцсон гэж буруутгасан. Харин хэргийг зөвхөн нэг хүн үйлдсэн гэхээс илүүтэйгээр олон улсын банкны системд чиглэсэн зохион байгуулалттай ажиллагаа гэж үздэг.
WannaCry: Дэлхийн 150 орчим улсыг хамарсан цахим гамшиг
2017 онд WannaCry нэртэй барьцаалах вирус дэлхий даяар тархаж, хэдэн зуун мянган компьютерын ажиллагааг доголдуулсан юм.
Барьцаалах вирус гэдэг нь компьютер дахь файлуудыг шифрлэж, эзэмшигч нь тэдгээрт нэвтрэх боломжгүй болгоод, тайлах түлхүүрийн оронд мөнгө нэхдэг хортой программ юм.
WannaCry энэ аргыг ашиглан дэлхийн 150 орчим улсын 300 мянга гаруй компьютерт халдсан гэж тухайн үеийн мэдээллүүдэд дурджээ.
Хамгийн их анхаарал татсан хохирогчдын нэг нь Их Британийн Үндэсний эрүүл мэндийн алба (NHS) байв. Эмнэлгүүдийн компьютерын систем доголдсоноор зарим үзлэг, эмчилгээ хойшилж, өвчтөнүүдийг өөр эмнэлэг рүү шилжүүлэх шаардлага үүссэн юм.
Вирус нь Microsoft Windows үйлдлийн системийн өмнө нь засварлах боломжтой болсон эмзэг байдлыг ашиглан тархсан. Хэрэглэгчид хамгаалалтын шинэчлэлтээ суулгаагүй компьютер ашиглаж байсан нь халдвар хурдан тархах нөхцөл болжээ.
АНУ-ын Хууль зүйн яам 2018 онд Пак Жин Хёкийг WannaCry вирусын ажиллагаатай холбоотой хуйвалдаанд оролцсон гэж буруутгасан. Мөрдөн шалгагчид түүнийг болон бусад этгээдийг хортой программын код, дэд бүтэц, цахим харилцаа холбооны ул мөрөөр холбон тогтоосон гэж мэдээлсэн байна.
WannaCry-ийн хэрэг дэлхий нийтэд хатуу сургамж өгсөн. Нэг байгууллагын компьютерын шинэчлэлт хийгдээгүй байдал нь зөвхөн тухайн байгууллагын асуудал биш. Эмнэлэг, банк, төрийн байгууллага, аж ахуйн нэгжүүдийн систем хоорондоо холбогдсон өнөө үед ийм сул тал олон улсын хэмжээний хямрал үүсгэж болзошгүй.
Нэг тэрбум ам.доллар давсан хэрэг: Гурван хакерын эсрэг яллах дүгнэлт
Пак Жин Хёкийн хэрэг 2018 онд анх олон нийтэд ил болсон ч мөрдөн шалгах ажиллагаа үүгээр дуусаагүй юм.
2021 оны хоёрдугаар сарын 17-нд АНУ-ын Хууль зүйн яам Хойд Солонгосын гурван программистад холбогдох яллах дүгнэлтийг нийтэд зарлав. Тэдний нэг нь Пак Жин Хёк байлаа.
АНУ-ын эрх баригчдын мэдээлснээр, уг бүлэглэл банк, санхүүгийн байгууллага, компаниудаас 1.3 тэрбум гаруй ам.долларын мөнгө болон криптовалют хулгайлахыг завдсан, хулгайлсан, мөнгө нэхсэн өргөн хүрээний ажиллагаанд оролцсон гэж буруутгагдсан юм.
Энэ дүн нь нэг удаагийн амжилттай халдлагаар хулгайлсан мөнгөний хэмжээ биш. Харин олон жил үргэлжилсэн, өөр өөр байгууллагыг онилсон хулгайн оролдлого, амжилттай хэрэгжсэн ажиллагаа болон бусдыг сүрдүүлж мөнгө нэхсэн хэргүүдийг нэгтгэсэн дүн юм.
Халдлагуудын зорилтот бай нь зөвхөн банк байгаагүй. Кино урлагийн компаниуд, санхүүгийн үйлчилгээ үзүүлэгчид, криптовалюттай холбоотой байгууллагууд ч байжээ.
Ингэснээр кибер халдлагын мөн чанар өөрчлөгдөж байгааг харж болно. Эхэндээ мэдээлэл хулгайлах, систем эвдэх ажиллагаа мэт харагдаж байсан зүйл нь томоохон санхүүгийн гэмт хэрэг, улс хоорондын аюулгүй байдлын асуудалтай холбогдох болжээ.
Lazarus Group: Ганц хүний нэрээр тайлбарлах боломжгүй сүлжээ
Пак Жин Хёкийн нэрийг ойлгохын тулд Lazarus Group хэмээх бүлэглэлийн талаар мэдэх шаардлагатай.
Lazarus Group бол олон улсын кибер аюулгүй байдлын судлаачид болон төрийн байгууллагууд Хойд Солонгостой холбон үздэг хакерын сүлжээ юм. Түүнийг нэг л тогтсон бүрэлдэхүүнтэй, бүх халдлагыг нэг хүн удирддаг байгууллага гэж ойлгох нь учир дутагдалтай.
Ийм төрлийн бүлэглэлүүд олон чиглэлээр ажиллаж болно. Нэг хэсэг нь байгууллагын сүлжээнд нэвтрэх, нөгөө хэсэг нь хортой программ боловсруулах, өөр хэсэг нь хулгайлсан мөнгийг шилжүүлэх, нуух ажиллагаа хариуцаж болзошгүй.
Халдлага хийхэд зөвхөн програмчлалын ур чадвар хангалтгүй. Зорилтот байгууллагын ажилтныг хууран мэхлэх, системийн сул талыг судлах, хулгайлсан мэдээллийг гаргах, санхүүгийн гүйлгээг далдлах зэрэг олон шат дамжлага оролцдог.
АНУ-ын эрх баригчид Lazarus Group болон APT38 зэрэг нэршлээр тодорхойлогддог Хойд Солонгосын хакерын ажиллагааг олон улсын санхүү, технологийн байгууллагуудад учирч буй томоохон эрсдэлийн нэг гэж үздэг.
Пак Жин Хёкийн хэрэг энэ төрлийн ажиллагаанд төрийн байгууллагатай холбоотой мэргэжилтнүүд оролцсон байж болзошгүйг харуулсан жишээ юм. Гэхдээ бүлэглэлийн үйл ажиллагааг нэг хүний нэрээр бүхэлд нь тайлбарлаж болохгүй.
Хойд Солонгос яагаад кибер халдлага үйлддэг вэ?
Хойд Солонгосын кибер ажиллагааг зөвхөн компьютерын гэмт хэрэг гэж үзэхэд учир дутагдалтай. АНУ болон бусад улсын эрх баригчид ийм ажиллагаагаар дамжуулан тус улсын дэглэм гадаад валют, санхүүгийн эх үүсвэр олж авахыг оролддог гэж удаа дараа мэдэгдэж ирсэн.
Үүний цаана хэд хэдэн хүчин зүйл бий.
Нэгдүгээрт, мөнгө олох. Банк, санхүүгийн байгууллага болон криптовалютын платформоос хөрөнгө хулгайлах нь хориг арга хэмжээ, олон улсын санхүүгийн хязгаарлалтад өртсөн улсын хувьд валют олж авах арга гэж АНУ-ын эрх баригчид үздэг.
Хоёрдугаарт, стратегийн зорилго. АНУ-ын албаныхан кибер гэмт хэргээс олсон орлого Хойд Солонгосын цөмийн зэвсэг, баллистик пуужингийн хөтөлбөрийг дэмжихэд ашиглагдаж болзошгүй гэж анхааруулдаг.
Гуравдугаарт, харьцангуй бага зардлаар их хэмжээний хохирол учруулах боломж. Уламжлалт цэргийн ажиллагаа асар их хөрөнгө, хүн хүч шаарддаг бол кибер ажиллагаа харьцангуй бага нөөцөөр олон улсын байгууллагуудыг онилох боломж олгодог.
Эдгээр нь АНУ-ын эрх баригчдын үнэлгээ, дүгнэлт болохоос кибер халдлага бүрээс олсон мөнгийг тодорхой нэг зэвсгийн хөтөлбөрт шилжүүлснийг нийтэд ил болсон баримтаар бүрэн тогтоосон гэсэн үг биш юм.
Түүнийг яагаад баривчилж чадахгүй байгаа вэ?
FBI-ийн албан ёсны эрэн сурвалжлах мэдээлэлд Пак Жин Хёкийг Хойд Солонгосын иргэн бөгөөд хамгийн сүүлд Хойд Солонгост байсан гэж тэмдэглэжээ.
АНУ түүнд 2018 оны зургаадугаар сарын 8-нд анх баривчлах зөвшөөрөл гаргаж, 2020 оны арванхоёрдугаар сарын 8-нд дахин зөвшөөрөл гаргасан байна. Түүнд цахим залилан, банкны залилан, компьютерын системд хууль бусаар нэвтрэхтэй холбоотой хэргүүд тулгажээ.
Гэвч баривчлах зөвшөөрөл гарсан нь тухайн хүнийг шууд баривчлах боломжтой гэсэн үг биш. Эрэн сурвалжлагдаж буй хүн өөр улсын нутаг дэвсгэрт байгаа, тухайн улс АНУ-тай хамтран ажиллахгүй байгаа нөхцөлд түүнийг баривчилж шилжүүлэн авах нь маш хүндрэлтэй.
Хойд Солонгос АНУ-ын хууль сахиулах байгууллагуудтай хамтран ажиллаж, Пак Жин Хёкийг шилжүүлэн өгөөгүй учраас түүнийг баривчлах ажиллагаа бодит байдал дээр хязгаарлагдмал хэвээр байна.
Ингээд дэлхийн хамгийн том кибер халдлагуудын заримтай холбогдуулан буруутгагдсан хүн олон улсын эрэн сурвалжлах жагсаалтад үлджээ.
Түүний нэр яагаад одоо ч яригдсаар байгаа вэ?
Пак Жин Хёкийн тухай яриа зөвхөн өнгөрсөн үеийн Sony Pictures, Бангладешийн банк, WannaCry-ийн хэргээр хязгаарлагдахгүй. Хойд Солонгосын төрийн дэмжлэгтэй гэж үздэг хакерын сүлжээнүүд криптовалютын салбарын томоохон халдлагуудтай ч холбогдон яригдсаар байна.
2025 оны хоёрдугаар сард криптовалютын Bybit биржээс ойролцоогоор 1.5 тэрбум ам.долларын хөрөнгө хулгайлагдсан хэрэг гарсан. Мөрдөн шалгах байгууллага, блокчэйн шинжилгээний компаниуд уг халдлагыг Хойд Солонгостой холбоотой хакерын ажиллагаатай холбон үзсэн. Гэвч Пак Жин Хёкийг уг хэргийг биечлэн удирдсан гэж шууд дүгнэхэд хангалттай баталгаатай баримтыг ялгаж үзэх шаардлагатай.
2025 оны хоёрдугаар сард криптовалютын Bybit биржээс ойролцоогоор 1.5 тэрбум ам.долларын хөрөнгө хулгайлагдсан хэрэг гарсан. Мөрдөн шалгах байгууллага, блокчэйн шинжилгээний компаниуд уг халдлагыг Хойд Солонгостой холбоотой хакерын ажиллагаатай холбон үзсэн. Гэвч Пак Жин Хёкийг уг хэргийг биечлэн удирдсан гэж шууд дүгнэхэд хангалттай баталгаатай баримтыг ялгаж үзэх шаардлагатай.
Энэ нь нэг чухал ялгааг харуулна. Хакерын бүлэглэлийг тодорхой халдлагын ард байсан гэж үзэх нь тухайн бүлэглэлтэй холбогддог хүн бүр уг халдлагад оролцсон гэдгийг автоматаар нотлохгүй.
Тиймээс Пак Жин Хёкийн тухай шинэ мэдээ гарах бүрд тухайн мэдээлэлд түүний нэрийг зүгээр дурдсан уу, албан ёсоор буруутгасан уу, эсвэл шууд оролцоог нь нотолсон баримт гарсан уу гэдгийг ялгаж харах хэрэгтэй.
Гол сургамж: Дэлхийн аюулгүй байдал зөвхөн хил дээр хамгаалагддаггүй
Пак Жин Хёкийн хэрэг бол орчин үеийн дэлхийн аюулгүй байдлын тухай томоохон асуултыг хөндөж байна.
Өмнө нь улсын аюулгүй байдлыг цэрэг, зэвсэг, хил хамгаалалт, тагнуулын ажиллагаатай голчлон холбон ойлгодог байв. Харин өнөөдөр банкны төлбөр тооцооны систем, эмнэлгийн мэдээллийн сан, цахилгаан эрчим хүчний сүлжээ, компанийн дотоод сервер ч улс орны аюулгүй байдлын нэг хэсэг болжээ.
Нэг байгууллагын компьютерын системд гарсан эмзэг байдал олон улсын хэмжээний хохирол үүсгэж болно. Нэг ажилтанд ирсэн хуурамч цахим шуудан компаниас хэдэн сая ам.доллар алдахад хүргэж мэднэ. Төрийн дэмжлэгтэй байж болзошгүй хакерын сүлжээ олон улсын банк, компаниудыг онилбол энэ нь зөвхөн техникийн асуудал бус, эдийн засаг, дипломат харилцаа, үндэсний аюулгүй байдлын асуудал болно.
Пак Жин Хёкийн хэрэг ийм бодит эрсдэлийг харуулсан жишээнүүдийн нэг юм.
Түүнийг АНУ-ын эрх баригчид олон улсын кибер гэмт хэргийн томоохон хуйвалдаанд оролцсон гэж буруутгаж, эрэн сурвалжилсаар байна.
Харин өнөөдрийн хамгийн том дээрэм банкны хаалгыг эвдэж биш, түүний компьютерын системд нэвтэрч хийгддэг болсон гэдгийг дэлхий нийт тод томруунаар ойлгодог болжээ.
Үг бол үнэ цэн ...